
Votre marque est présente sur les réseaux sociaux. C’est également là qu’elle court le plus de risques.
En 2024, plus de la moitié des entreprises (52 %) ont été victimes d’une cyberattaque liée aux réseaux sociaux. Facebook, Instagram et Twitter ont enregistré à eux trois 71 millions d’incidents. Et cette tendance ne montre aucun signe de ralentissement.
Si des pirates informatiques parviennent à accéder à vos comptes, ils peuvent mettre la main sur les données de vos clients, vos informations personnelles, vos messages privés et même vos coordonnées bancaires. Il suffit d’un mot de passe faible ou d’un simple clic sur un lien malveillant lorsque vous vous connectez à un réseau Wi-Fi public.
Cet article vous présente les risques de sécurité les plus courants sur les réseaux sociaux, les mesures à prendre pour protéger les comptes professionnels de votre entreprise sur ces réseaux, ainsi que les actions à entreprendre si votre équipe a déjà été prise pour cible.
Pourquoi la sécurité sur les réseaux sociaux est-elle essentielle pour votre marque ?
Les réseaux sociaux constituent sans doute votre atout numérique le plus précieux, non seulement pour votre croissance, mais aussi pour façonner l’ expérience client. Et comme les principales plateformes de réseaux sociaux comptent parmi les canaux les plus publics et les plus immédiats, une seule publication négative suffit à nuire rapidement à votre réputation.
Ainsi, lorsque les comptes de votre entreprise sur les réseaux sociaux sont piratés, il ne s’agit pas seulement d’un problème technique. C’est une véritable crise qui peut mettre toute votre marque en danger, surtout si vous ne disposez pas d’une stratégie claire d’expérience client omnicanale permettant de gérer les interactions avec les clients de manière cohérente sur toutes les plateformes.
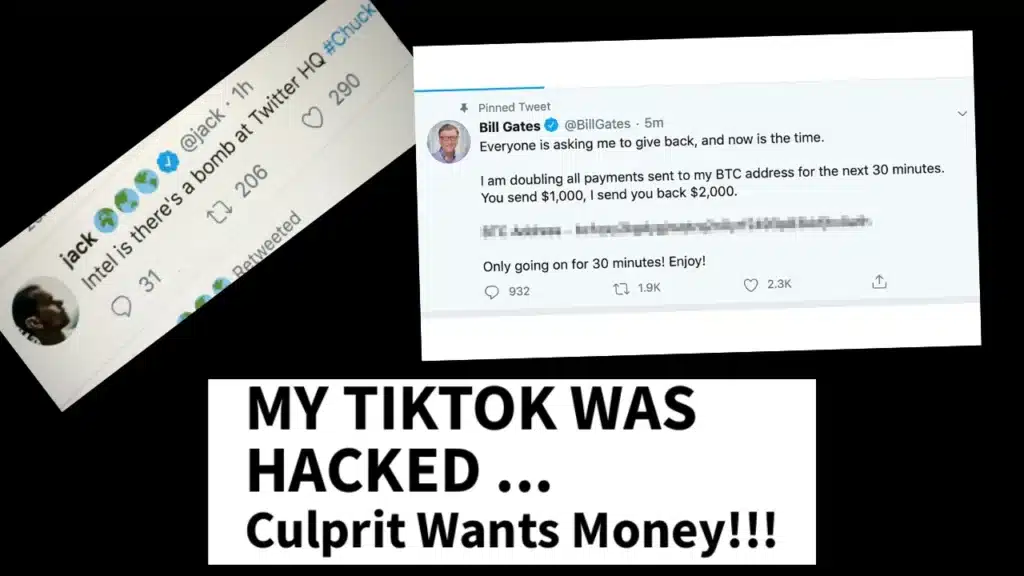
Les pirates informatiques peuvent utiliser votre compte pour :
- Publier des informations erronées ou des contenus provocateurs suscitant une vive réaction de l’opinion publique. Lorsque le compte Twitter de Jack Dorsey a été piraté en 2019, les pirates ont diffusé des contenus offensants, portant atteinte à la fois à son image et à la crédibilité de la plateforme.
- Lancez des escroqueries ciblant vos abonnés. Après avoir piraté compte de Vitalik Buterin, les pirates ont dérobé près de 700 000 dollars grâce à une fausse opération de distribution de cryptomonnaies, démontrant à quel point les attaques d’ingénierie sociale peuvent facilement tromper les utilisateurs via les réseaux sociaux.
- Exigez une rançon pour vous rendre le contrôle de vos comptes ou menacez de divulguer des informations sensibles.
- Détournez votre compte publicitaire et lancez de fausses campagnes, épuisant ainsi votre budget et exposant vos informations financières.
- Accédez à des informations confidentielles contenues dans des messages privés, des fichiers partagés ou même des coordonnées bancaires, en particulier si votre équipe utilise des appareils mobiles ou se connecte via des points d’accès Wi-Fi publics.
Et ce n’est qu’un début. Une faille de sécurité peut entraîner une perte de confiance, des poursuites judiciaires, des fuites de données et des nuits blanches.
Pire encore, les dégâts ne s’arrêtent pas lorsque vous récupérez l’accès à votre compte. Les fausses publications se propagent rapidement sur les réseaux sociaux, et certaines personnes continueront à y croire longtemps après le nettoyage. Une réputation numérique entachée n’est pas facile à rétablir. C’est pourquoi une sécurité renforcée sur les réseaux sociaux et des options proactives en matière de confidentialité sont essentielles.
Menaces courantes pesant sur les comptes de réseaux sociaux
La plupart des failles de sécurité sur les réseaux sociaux se résument à quelques points faibles. Qu’il s’agisse de cliquer sur un faux lien, de réutiliser des mots de passe ou de faire confiance à une mauvaise application, les points d’entrée sont souvent simples (et évitables).

Voici les principales menaces qui pèsent sur vos comptes de réseaux sociaux :
- Hameçonnage et ingénierie sociale
- Pratiques insuffisantes en matière de mots de passe
- Menaces internes
- Vulnérabilités des applications tierces
1. Hameçonnage et ingénierie sociale
La plupart des gens s’imaginent que le piratage consiste à déchiffrer des codes complexes pour s’introduire dans des systèmes, mais en réalité, c’est souvent beaucoup plus simple.
Environ 74 % des prises de contrôle de comptes sur les réseaux sociaux se font par le biais d’attaques de hameçonnage et d’ingénierie sociale. Cela consiste à inciter les utilisateurs à divulguer leurs identifiants de connexion, souvent par le biais de faux liens ou de faux messages.
Ces escroqueries peuvent prendre la forme de « cadeaux » proposés par de faux profils, de messages du service client, du « smishing »ou encore des collaborations frauduleuses avec des marques. Elles peuvent vous parvenir par e-mail, SMS, messages privés ou même par appel téléphonique, et visent toutes à dérober des données sensibles ou à obtenir un accès non autorisé aux comptes de votre entreprise sur les réseaux sociaux.
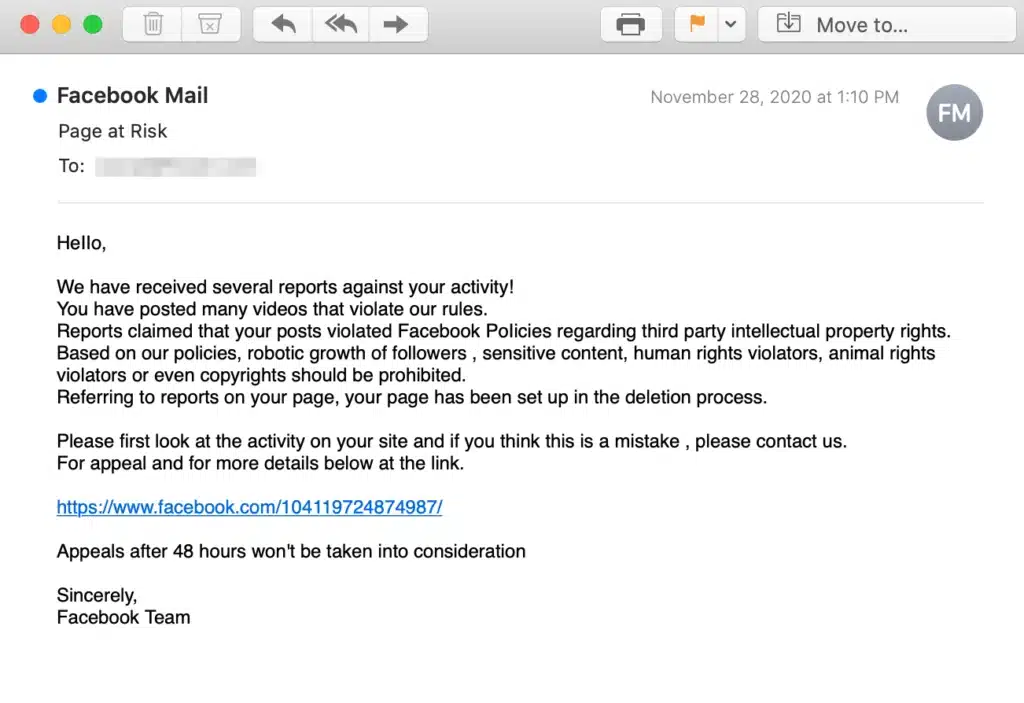
Prenons l’exemple ci-dessus : un faux e-mail qui semble provenir de Facebook et qui prétend qu’une publication a enfreint les conditions d’utilisation. Il contient un lien qui semble légitime, mais cliquer dessus pourrait transmettre vos données personnelles ou vos mots de passe directement aux pirates.
Certaines tentatives d’hameçonnage vont plus loin, en téléchargeant sur vos appareils des logiciels malveillants qui enregistrent tout ce que vous saisissez, comme vos coordonnées bancaires ou vos identifiants de réseaux sociaux. Ces attaques impliquent souvent ce que l’on appelle en cybersécurité une « charge utile »: le code malveillant qui exécute des actions nuisibles une fois votre système compromis. D’autres vous redirigent vers des applications tierces conçues pour paraître authentiques, mais créées dans le but de collecter des informations confidentielles.
Des outils tels que les filtres anti-spam et les les filtres d’e-mails peuvent réduire ces menaces, mais ils ne sont pas infaillibles. La meilleure défense réside dans la sensibilisation et dans le fait de vous assurer que votre équipe sait repérer les signes avant-coureurs.
2. Pratiques insuffisantes en matière de mots de passe
Une gestion insuffisante des mots de passe reste l’un des principaux risques de sécurité pour les marques sur les réseaux sociaux. De nombreux utilisateurs réutilisent d’anciens mots de passe ou en choisissent des simples, faciles à deviner, comme le nom d’un animal de compagnie ou « password123 ». Seuls environ 12 % des personnes utilisent réellement un mot de passe unique pour chacun de leurs comptes sur les réseaux sociaux.
Si un mot de passe venait à être divulgué, des personnes mal intentionnées pourraient l’utiliser pour accéder à tout : de vos messages privés et de vos droits de publication à vos coordonnées bancaires et aux informations sensibles stockées dans des outils tiers. À l’heure actuelle, plus de 16 milliards de mots de passe circulent sur le dark web. C’est pourquoi vous devriez toujours vérifier si vos identifiants ont été compromis.
Pour anticiper ces menaces potentielles, votre équipe doit respecter certaines bonnes pratiques élémentaires, telles que :
- Utiliser un mot de passe fort, composé d’une combinaison de caractères spéciaux, de chiffres et de majuscules
- Ne jamais réutiliser un mot de passe sur différents comptes ou appareils
- Activer l’authentification multifactorielle dans la mesure du possible
- Éviter de partager les mots de passe au sein des équipes chargées des réseaux sociaux
- Mettre à jour régulièrement les mots de passe, en particulier après une faille de sécurité avérée
Les pirates informatiques ont également recours à des techniques d’ingénierie sociale, en récupérant des informations personnelles sur les réseaux sociaux publics afin de contourner les questions de sécurité peu sûres et d’inciter les utilisateurs à leur communiquer leurs identifiants.
3. Menaces internes
Tous les membres de votre équipe ne font peut-être pas preuve de toute la prudence nécessaire ; certains peuvent même représenter des risques directs pour la sécurité de vos comptes sur les réseaux sociaux. Des anciens employés disposant encore de droits de publication, des collaborateurs mécontents, voire des erreurs accidentelles commises par des collègues de confiance peuvent tous mettre en péril la présence de votre marque sur les réseaux sociaux.
Sans paramètres de sécurité et de confidentialité adéquats, les menaces internes peuvent exposer des informations sensibles, ouvrir la voie à des tentatives d’hameçonnage ou entraîner une perte totale d’accès. C’est pourquoi il est essentiel de former vos collaborateurs aux meilleures pratiques en matière de sécurité sur les réseaux sociaux et de révoquer immédiatement les droits d’accès lorsqu’une personne quitte votre organisation.
4. Vulnérabilités des applications tierces
La sécurité de vos comptes sur les réseaux sociaux dépend de celle des outils qui y sont connectés. De nombreuses plateformes de réseaux sociaux permettent l’intégration d’applications tierces (telles que des outils de planification, des plateformes d’analyse et des applications de création de contenu) afin de rationaliser le travail. Mais si ces services en ligne ne sont pas sécurisés, ils introduisent de nouveaux risques de sécurité.
Si une application tierce est compromise, des acteurs malveillants peuvent l’utiliser pour piéger les utilisateurs, pirater vos comptes ou publier en ligne du contenu non autorisé sur les réseaux sociaux, parfois sans même que votre équipe s’en rende compte.
Dans un cas précis, les publications sur les réseaux sociaux de plusieurs grandes marques ont été altérées à la suite d’une intrusion dans un outil d’analyse tiers. L’attaque a exploité une seule faille dans un service connecté, démontrant à quel point il est facile pour les pirates d’accéder à des systèmes par des voies indirectes. Et nous parlons ici de services en ligne très populaires ; mieux vaut donc prévenir que guérir !
Les 10 bonnes pratiques en matière de sécurité sur les réseaux sociaux que vous devez connaître
En réalité, vous ne pouvez pas entièrement sécuriser vos comptes. Il vous suffit de rendre l’intrusion dans vos comptes suffisamment difficile pour que les cybercriminels se tournent vers une cible plus facile.
Voici les principales mesures recommandées pour sécuriser vos comptes :
- Utilisez des mots de passe forts et uniques
- Activez l’authentification à deux facteurs
- Limitez l’accès aux membres de votre équipe en qui vous avez confiance
- Vérifiez régulièrement les applications et intégrations connectées
- Vérifiez les paramètres de sécurité sur chaque réseau social
- Évitez d’utiliser des réseaux Wi-Fi publics non sécurisés
- Déconnectez-vous de vos comptes sur les appareils partagés ou publics
- Faites preuve de prudence avec les messages privés et les liens
- Désactivez les accès lorsque des collaborateurs ou des agences quittent l’entreprise
- Sensibilisez votre équipe aux bonnes pratiques en matière de sécurité
1. Utilisez des mots de passe forts et uniques
Nous comprenons bien que l’utilisation d’un seul mot de passe facile à retenir pour tous vos comptes de réseaux sociaux semble pratique. Mais cela représente également l’un des plus grands risques de sécurité qui soient. Si ce mot de passe venait à être divulgué, des personnes malintentionnées pourraient rapidement accéder à tous vos réseaux sociaux, outils et même à vos coordonnées bancaires.
C’est pourquoi vous devriez utiliser un gestionnaire de mots de passe. Il stocke tous vos mots de passe uniques en toute sécurité, de sorte que vous n’ayez à retenir qu’un seul mot de passe fort, celui qui déverrouille le coffre-fort. Ces outils vous aident également à générer des mots de passe comportant des caractères spéciaux, des chiffres et des lettres en majuscules et minuscules, ce qui renforce la sécurité de votre présence sur les réseaux sociaux.
Les gestionnaires de mots de passe réduisent également les risques sur les appareils partagés et contribuent à éviter la réutilisation des mots de passe sur différentes plateformes de réseaux sociaux, en particulier lorsque plusieurs membres de votre équipe doivent y accéder.
Et si votre équipe gère des comptes depuis des appareils mobiles ou via un réseau Wi-Fi public, cela revêt une importance encore plus grande.
Pensez à associer votre installation à un service de surveillance contre l’usurpation d’identité ou de surveillance des identifiants afin d’être informé si vos identifiants de connexion ou vos informations sensibles venaient à être divulgués. En matière de sécurité des médias, des mesures proactives comme celles-ci s’avèrent très efficaces.
2. Activez l’authentification à deux facteurs (2FA)
Même les meilleures pratiques en matière de gestion des mots de passe ne suffisent pas à elles seules. Pour renforcer la sécurité de vos comptes sur les réseaux sociaux, activez l’authentification à deux facteurs (2FA) dès que possible. Elle ajoute une couche de protection supplémentaire en exigeant une deuxième étape (comme un code ou un jeton) avant que quiconque ne puisse se connecter à vos comptes sur les réseaux sociaux.
Cela signifie que même si des personnes malintentionnées parviennent à voler vos identifiants de connexion, elles ne pourront toujours pas accéder à vos comptes sans cette deuxième forme de vérification.
La plupart des plateformes de réseaux sociaux prennent désormais en charge l’authentification à deux facteurs via :
- des SMS
- des applications d’authentification
- des jetons matériels tels que la YubiKey
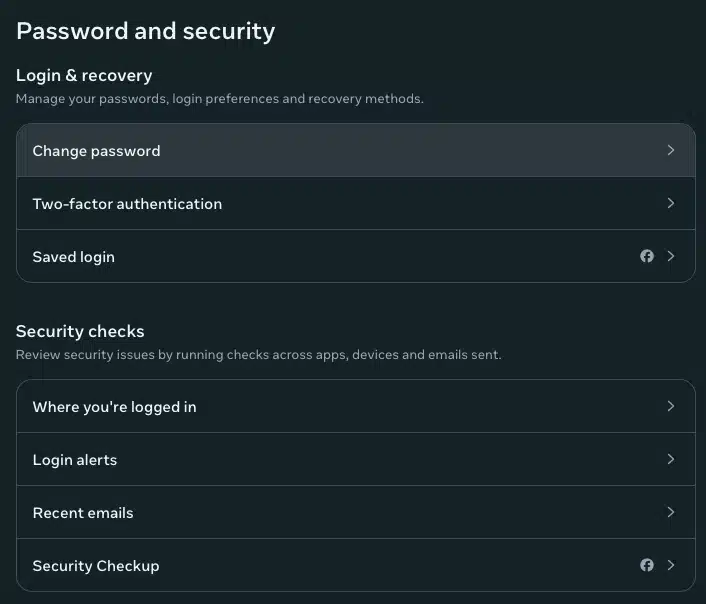
Mais toutes les options ne se valent pas. Les experts en sécurité des médias recommandent d’utiliser une application ou un jeton plutôt que les SMS (en particulier si votre équipe utilise des appareils mobiles ou se connecte depuis des réseaux Wi-Fi publics, où les tentatives d’hameçonnage et le « SIM-swapping » constituent des menaces plus importantes).
Si votre marque compte plusieurs collaborateurs disposant de droits de publication, l’activation de l’authentification à deux facteurs (2FA) vous aide à réduire les risques de sécurité et à contrôler l’accès à votre présence sur les réseaux sociaux, qu’il s’agisse d’outils, d’applications tierces ou de sites de réseaux sociaux.
C’est une mesure simple, mais l’une des meilleures pratiques les plus efficaces pour protéger vos informations sensibles
3. Limitez l’accès aux membres de l’équipe de confiance
Attribuez des autorisations à vos comptes de réseaux sociaux en fonction des missions professionnelles. Facebook propose une excellente organisation des autorisations en tâches très spécifiques, notamment :
- Statistiques: Permet uniquement de consulter les performances de la page, du contenu et des publicités
- Publicités: Créer, gérer et supprimer des publicités
- Contenu: Créer, gérer ou supprimer des publications, des stories et d’autres contenus
- Activité de la communauté: Consulter les commentaires et y répondre
- Messages et appels: Répondez aux messages privés et passez des appels au nom de la page
X vous permet d’attribuer un accès « contributeur » pour la création de contenu et l’interaction avec les abonnés, tandis que les administrateurs gèrent tout le reste, y compris les statistiques.
Sur LinkedIn, les utilisateurs peuvent avoir le statut d’analyste, d’administrateur de contenu ou de super-administrateur disposant d’un contrôle total sur la page.
Les experts recommandent de désigner deux personnes disposant de tous les droits d’administration afin d’assurer une redondance. Cela permet d’éviter les blocages d’accès et de mettre en place un processus de validation en deux étapes pour les actions sensibles, telles que la gestion des lignes de crédit ou la suppression d’administrateurs.
4. Vérifiez régulièrement les applications et intégrations connectées
Examinez minutieusement tous les outils tiers liés à vos comptes de réseaux sociaux et vérifiez régulièrement leurs autorisations d’accès. Faites preuve d’une prudence particulière lorsque vous utilisez des outils de gestion des réseaux sociaux, car ceux-ci peuvent servir à publier du contenu sur vos comptes. Privilégiez les outils reconnus qui ont fait leurs preuves en matière de sécurité.
J’ai passé en revue mes applications connectées sur X, et j’ai été stupéfait de découvrir une application datant d’il y a 5 ans disposant d’une autorisation pour lire et publier des tweets sur mon profil.
Utilisez l’outil de gestion des comptes de Meta pour vérifier et supprimer les autorisations d’accès superflues accordées aux applications sur Facebook et Instagram. Et voici un guide détaillé pour faire de même sur LinkedIn.
Effectuez dès maintenant un rapide bilan; vous pourriez être surpris de voir quelles applications ont encore accès à vos données. Programmez un rappel pour passer en revue vos applications connectées chaque trimestre afin de garantir la propreté, la sécurité et le contrôle total de vos comptes.
5. Vérifiez les paramètres de sécurité sur chaque réseau social
Toutes les principales plateformes sociales proposent un ensemble de paramètres de sécurité intégrés, mais la plupart des entreprises ne les utilisent pas.
Fonctionnalités de sécurité de Facebook
- Alertes de connexion – Pour les comptes personnels, Facebook vous avertit lorsqu’une tentative de connexion est effectuée à partir d’un appareil non reconnu. Pour les comptes professionnels, vous recevez une alerte en cas de tentatives de connexion provenant de nouveaux emplacements
- Aperçu des sessions actives en cours
- Onglet « E-mails récents » – Si quelqu’un contrôle votre compte de messagerie et a supprimé les e-mails d’alerte de sécurité
- Aperçu de l’activité de l’utilisateur – Par exemple, la date de la dernière activité de l’utilisateur
- Bilan de sécurité – Une vérification rapide pour s’assurer que vous utilisez un mot de passe fort, que l’authentification à deux facteurs (2FA) est activée et que les alertes de connexion sont activées
- Notifications relatives au compte professionnel – Recevez des alertes en cas de modification de votre compte Meta Business Manager.
Fonctionnalités de sécurité X
- Applications et sessions – Consultez les applications connectées, les sessions de connexion, l’historique d’accès au compte, ainsi que les appareils et applications actuellement connectés.
- Protection contre la réinitialisation du mot de passe – Demande de votre numéro de téléphone ou de votre adresse e-mail pour réinitialiser votre mot de passe
- Alertes de connexion – X enverra une notification via l’application ou par e-mail s’il détecte une tentative de connexion depuis un appareil non reconnu.
Fonctionnalités de sécurité LinkedIn
- Sessions actives pour voir sur quels appareils vous êtes actuellement connecté
- Appareils qui mémorisent votre mot de passe
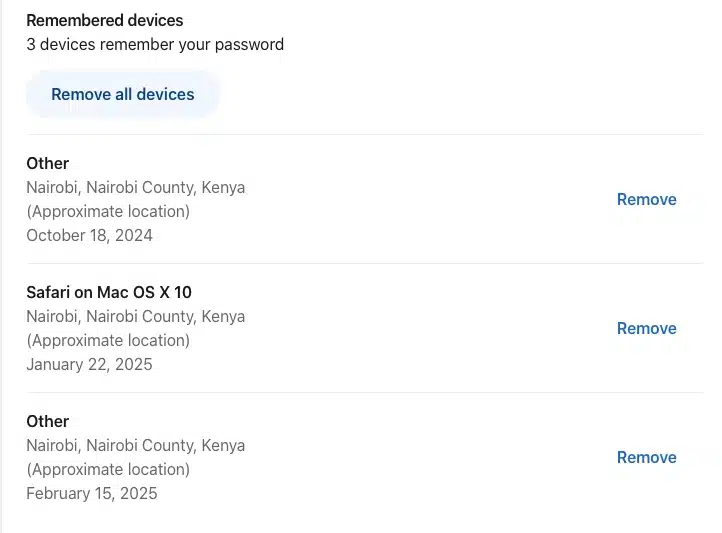
6. Évitez d’utiliser les réseaux Wi-Fi publics sans protection
Contrairement aux e-mails de hameçonnage, qui nécessitent une action explicite de la part de l’utilisateur, les attaques sur les réseaux Wi-Fi publics, telles que les attaques de type « Man-in-the-Middle » (MitM) ou « evil twins », peuvent intercepter des données de manière passive et invisible, sans aucun avertissement manifeste pour l’utilisateur.
Lors d’une attaque de type « Man-in-the-Middle », un pirate s’interpose entre l’appareil de l’utilisateur et le réseau, ce qui lui permet d’intercepter, d’écouter ou même de modifier les communications à l’insu de l’utilisateur. Lors d’une attaque de type « evil twin », les pirates mettent en place des points d’accès Wi-Fi frauduleux conçus pour imiter les noms de réseaux Wi-Fi publics légitimes.
Pour assurer votre sécurité, utilisez toujours un réseau privé virtuel (VPN) lorsque vous accédez à des comptes professionnels depuis des lieux publics. Un VPN crypte votre connexion, de sorte que toute personne tentant de l’intercepter n’obtiendra qu’un flux de données brouillé.
Un VPN s’avérera également utile si certains de vos collaborateurs travaillent à distance. Certaines entreprises mettent en place leurs propres serveurs VPN, mais vous pouvez également utiliser des logiciels dédiés tels que MacKeeper pour Mac ou Nord VPN pour Windows.
7. Déconnectez-vous de vos comptes sur les appareils partagés ou publics
Se connecter à des comptes de marque sur des appareils partagés, empruntés ou sur des ordinateurs publics expose à un risque de divulgation accidentelle, voire de vol d’identifiants.
Si cela est inévitable, prenez les précautions suivantes :
- Utilisez le mode incognito/privé pour empêcher le navigateur d’enregistrer l’historique ou les informations de connexion
- N’enregistrez jamais vos mots de passe dans le navigateur lorsque cela vous est proposé
- Déconnectez-vous toujours une fois que vous avez terminé
- Videz le cache et supprimez les cookies du navigateur avant de vous absenter
- Évitez de cliquer sur « Se souvenir de moi » : cela peut vous maintenir connecté même après avoir fermé l’onglet ou le navigateur
8. Soyez vigilant face aux messages privés et aux liens
Le phishing ne se limite pas aux e-mails. Les pirates utilisent de plus en plus les messages privés sur Instagram, X, Facebook ou LinkedIn pour envoyer des liens malveillants déguisés en demandes de clients, en sollicitations d’influenceurs ou même en alertes du service client de la plateforme.
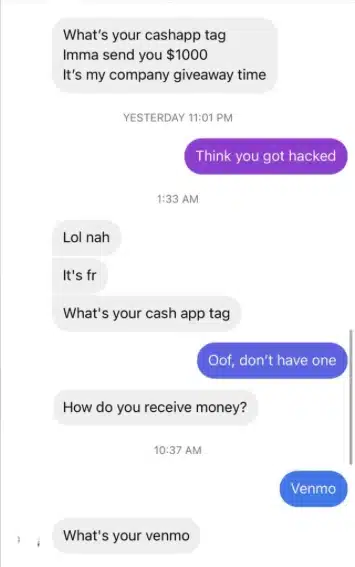
Tout comme pour les messages de hameçonnage, méfiez-vous des acteurs malveillants, notamment des messages privés vous incitant à agir de toute urgence (« Votre compte va être désactivé ! ») ou des offres qui semblent trop belles pour être vraies. En règle générale, lorsque vous répondez à demandes de la communauté, n’ouvrez jamais de liens présentant une mise en page inhabituelle ou des domaines inconnus sans avoir vérifié leur légitimité. Il en va de même lorsque vous interagissez avec d’autres contacts inconnus.
9. Désactivez les accès lorsque des collaborateurs ou des agences quittent l’entreprise
Tout comme la suppression des droits d’accès à la messagerie électronique ou au cloud, la désactivation des comptes sur les réseaux sociaux doit constituer un élément clé de votre processus de départ. Si possible, intégrez-la au système global de départ de votre entreprise.
Si vous êtes lancez une entreprise SaaS ou si vous travaillez avec des agences indépendantes, disposer d’un processus de départ bien rodé dans le cadre de vos mesures de sécurité vous aide à garder le contrôle de vos actifs numériques à mesure que votre équipe s’agrandit.
Si vous ne disposez pas d’un logiciel automatisé de gestion des départs, tenez à jour une liste de contrôle répertoriant les utilisateurs, les applications qui leur sont associées et leur niveau d’autorisation.
Lorsqu’un collaborateur quitte l’entreprise, révoquez ses rôles d’administrateur, supprimez-le des outils tiers (tels que les gestionnaires de réseaux sociaux ou les gestionnaires de mots de passe) et mettez à jour toutes les identifiants partagés auxquels il avait accès.
Enfin, vérifiez régulièrement les droits d’accès. Assurez-vous que seuls les utilisateurs et les comptes publicitaires actuels et autorisés sont connectés, et que chacun dispose du niveau d’accès approprié.
10. Sensibilisez votre équipe aux bonnes pratiques en matière de sécurité
Nous avons gardé ce point pour la fin, car tout ce dont nous avons parlé peut facilement être réduit à néant si les autres utilisateurs ne sont pas conscients des menaces. C’est ainsi que certains utilisateurs finissent par ne pas utiliser l’authentification à deux facteurs (2FA), la considérant comme une contrainte inutile.
Toute personne ayant accès au système doit comprendre les principes fondamentaux de la sécurité des comptes, à commencer par l’importance d’adopter de bonnes habitudes en matière de mots de passe. Elle doit également être formée à reconnaître les tentatives d’hameçonnage et les techniques d’ingénierie sociale, en particulier celles qui exploitent la peur et le sentiment d’urgence.
L’un des moyens les plus simples de mettre tout le monde sur la même longueur d’onde consiste à enregistrer des vidéos de formation ou à organiser un webinaire rapide à l’aide de plateformes de diffusion en ligne, afin de présenter les protocoles de sécurité de votre entreprise. Ce type de programme de formation rapide rend le contenu accessible et réutilisable, en particulier pour les nouvelles recrues.
Veillez également à ce que les membres de l’équipe puissent facilement signaler toute activité suspecte et favorisez une culture dans laquelle la sécurité n’est pas un frein, mais une responsabilité partagée. Pour parachever le tout, élaborez une politique de cybersécurité exhaustive qui définisse clairement les attentes pour toute personne ayant accès aux réseaux sociaux.
Que faire si votre compte sur les réseaux sociaux est piraté ?
Une fois que des pirates ont pris le contrôle de votre compte, leur première action consiste généralement à modifier le mot de passe et vos coordonnées. Lorsque cela se produit, vous recevez normalement un e-mail de notification. C’est le moment idéal pour agir.
Bien sûr, assurez-vous que l’e-mail est authentique : il pourrait s’agir d’une nouvelle tentative d’hameçonnage. S’il est légitime, utilisez le lien fourni pour récupérer votre compte le plus rapidement possible.
Ensuite, sécurisez immédiatement votre compte en suivant les étapes que nous avons décrites dans la section précédente :
- Activez l’authentification à deux facteurs (2FA)
- Vérifiez toutes les applications et tous les utilisateurs connectés
- Déconnectez-vous de tous les appareils
- Activez les alertes en cas d’activité suspecte
De plus, publiez une mise à jour publique pour informer vos abonnés, au cas où les pirates auraient tenté de les contacter par le biais de messages frauduleux.
Mais surtout, cherchez à déterminer l’origine du piratage. S’agissait-il d’une tentative d’hameçonnage ? De mots de passe réutilisés ? D’un appareil compromis? Comprendre comment cela s’est produit est essentiel pour éviter qu’une telle attaque ne se reproduise.
Si vous n’avez pas reçu l’e-mail d’avertissement ou si le lien de récupération a expiré, vous devrez suivre la procédure de vérification d’identité de la plateforme. Cette procédure fonctionne généralement si vous avez des photos de vous-même sur le compte et si les informations de votre compte correspondent à celles figurant sur votre carte d’identité.
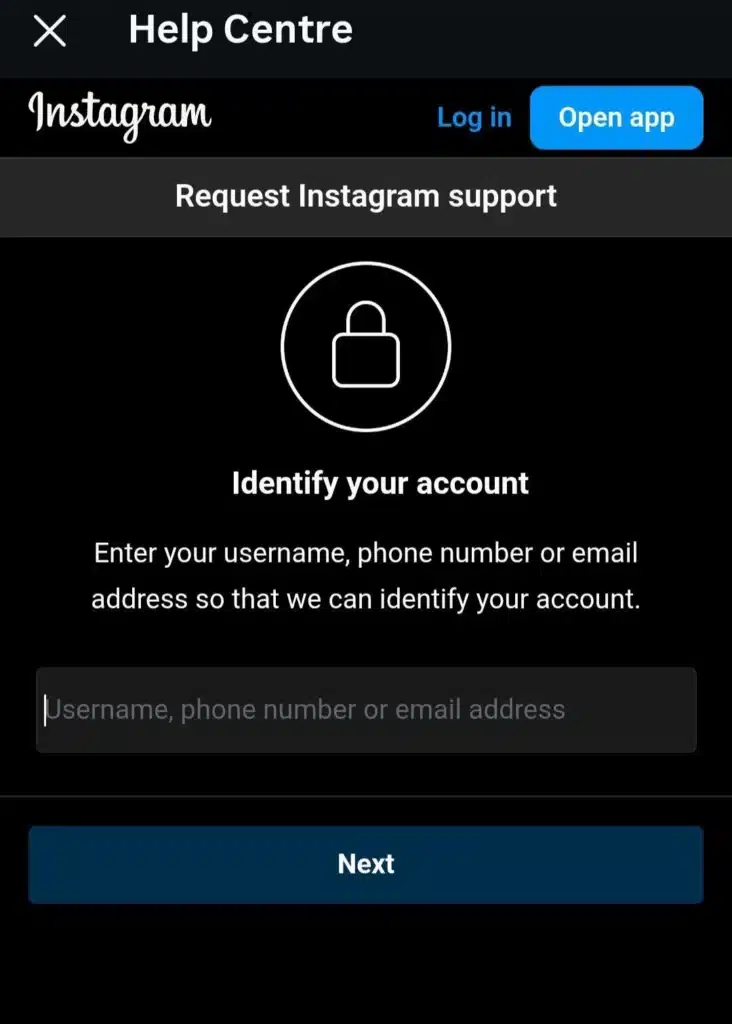
Sachez toutefois que l’assistance fournie par les réseaux sociaux peut être lente et inégale. Veillez, dans votre désespoir, à ne pas vous faire piéger par des escroqueries liées à la récupération de données, perpétrées par des personnes se faisant passer pour des experts.
Cela dit, il existe une astuce non officielle qui a fonctionné pour certains utilisateurs de Meta : déposer une plainte auprès du bureau du procureur général de votre État. Cela vaut la peine d’essayer si tout le reste a échoué.
Foire aux questions